Comment reprendre une infrastructure déjà en production ?
La reprise commence par comprendre ce qui existe réellement. Koragence identifie les comptes, environnements, services, dépendances réseau, bases de données, mécanismes de déploiement, sauvegardes, alertes, certificats et accès utilisés par la production afin de rendre les dépendances critiques visibles.
La priorité est ensuite donnée aux éléments capables de bloquer l’exploitation : accès administrateur non documentés, déploiements difficilement reproductibles, certificats mal suivis, secrets dispersés, sauvegardes jamais restaurées ou alertes sans responsable. Une infrastructure peut être maintenue sans être réellement reprenable, ce que la reprise doit précisément corriger.
Quel périmètre peut être confié à Koragence ?
Le périmètre peut couvrir la supervision, les sauvegardes, les mises en production, les accès techniques, les environnements, les incidents et les procédures de reprise. Il peut aussi inclure la coordination avec l’hébergeur, les fournisseurs de services, l’équipe applicative ou le responsable sécurité.
Certaines entreprises confient le RUN complet, tandis que d’autres gardent les décisions d’architecture, la relation Cloud ou les changements sensibles en interne. L’important est de décrire ce qui est surveillé, ce qui est opéré, ce qui est validé et ce qui déclenche une escalade.
Comment gérer les intégrations, les données et les dépendances ?
Une production ne se résume pas à son serveur principal. Les APIs, bases de données, files, emails transactionnels, DNS, stockage, outils de paiement, services tiers et flux de données peuvent tous devenir un point de panne. La cartographie doit donc relier les composants techniques aux parcours réellement utilisés.
Koragence peut également relier l’exploitation aux sujets d’intégration API lorsque les incidents viennent d’un échange incomplet, d’un contrat de données mal compris ou d’une dépendance externe modifiée. L’objectif est de réduire les zones où chacun surveille uniquement sa partie sans voir le flux complet.
Comment sécuriser l’exploitation ?
La sécurité opérationnelle commence par des comptes contrôlés, des rôles compréhensibles, des secrets protégés, des certificats suivis et des environnements séparés. Les accès doivent être nominatifs et révocables lorsque c’est possible, puis documentés selon la responsabilité réelle de chaque intervenant.
L’infogérance peut intégrer l’hygiène courante, la revue des accès, la gestion des changements et la préparation des incidents. Un audit de sécurité Cloud plus approfondi reste un périmètre distinct lorsqu’il faut évaluer l’exposition, les scénarios de compromission ou la conformité d’un environnement.
Comment articuler maintenance, évolutivité et montée en charge ?
Le RUN ne doit pas empêcher les évolutions. Les changements de capacité, de stockage, de base de données, de réseau ou de déploiement doivent être évalués selon leur impact sur la disponibilité, le coût, la sécurité et la réversibilité.
Lorsque la maintenance applicative est également confiée à Koragence, les équipes peuvent relier incident, correction et déploiement sans laisser chaque sujet dans un circuit séparé. Lorsque le code reste géré ailleurs, les frontières et les responsabilités d’escalade sont précisées dans le périmètre d’infogérance.
Infogérance standard ou exploitation sur mesure ?
Une offre standard peut convenir lorsque les environnements, horaires, outils de supervision, procédures et niveaux d’escalade sont déjà homogènes. Elle permet de démarrer avec un cadre lisible et des responsabilités facilement comparables.
Une exploitation sur mesure devient pertinente lorsque plusieurs Clouds, sites, applications, prestataires ou niveaux de criticité coexistent. Le dispositif doit alors refléter les dépendances réelles plutôt que forcer chaque service à entrer dans le même niveau de support.
Comment Koragence organise-t-elle l’infogérance ?
1. Reprise et cartographie
Nous commençons par l’inventaire des comptes, environnements, services, flux, dépendances, accès et procédures. Cette étape permet de distinguer l’état réellement observé des hypothèses héritées de l’ancien dispositif.
2. Stabilisation
Nous traitons les risques qui empêchent d’exploiter sereinement : accès manquants, alertes inutiles, sauvegardes non vérifiées, déploiements fragiles, certificats proches de l’expiration ou responsabilités non attribuées.
3. Exploitation récurrente
Le RUN s’appuie ensuite sur les routines convenues : supervision, traitement des alertes, changements, sauvegardes, revues d’accès, incidents, documentation et coordination avec les autres équipes.
4. Amélioration continue
Les écarts récurrents deviennent des sujets d’amélioration : automatisation, meilleure observabilité, réduction des manipulations manuelles, évolution de l’architecture ou clarification des responsabilités.
Quels facteurs font varier le coût d’une infogérance Cloud ?
Le coût dépend notamment du nombre d’environnements, de la criticité des applications, des horaires de support, du volume d’incidents, des outils à reprendre, du niveau de documentation et des responsabilités confiées à l’équipe d’infogérance.
Le cadrage doit distinguer la reprise initiale, les remédiations nécessaires et l’exploitation récurrente. Cette séparation évite de présenter une charge de transition comme un abonnement permanent ou de promettre un niveau de service qui n’a pas été défini.



 Onctuo
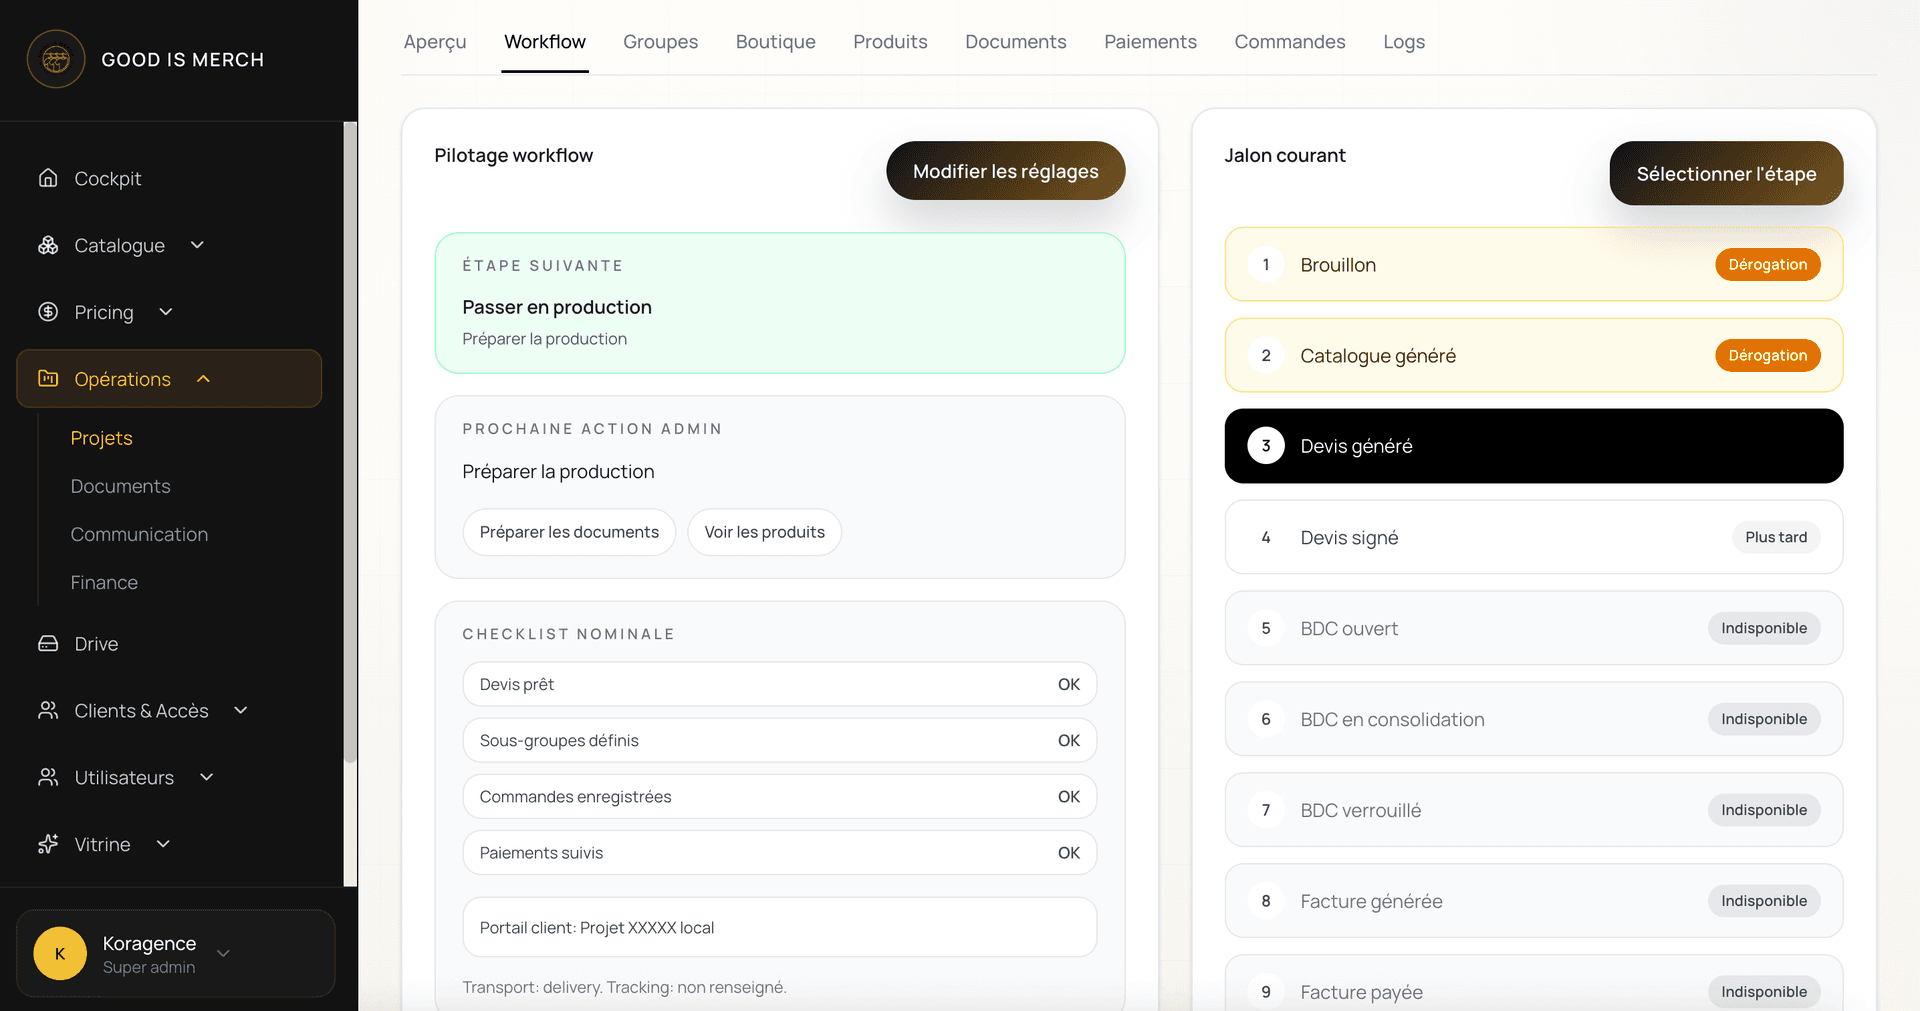
 Good is Merch

Comment reprendre une infrastructure déjà en production ?
La reprise commence par comprendre ce qui existe réellement. Koragence identifie les comptes, environnements, services, dépendances réseau, bases de données, mécanismes de déploiement, sauvegardes, alertes, certificats et accès utilisés par la production afin de rendre les dépendances critiques visibles.
La priorité est ensuite donnée aux éléments capables de bloquer l’exploitation : accès administrateur non documentés, déploiements difficilement reproductibles, certificats mal suivis, secrets dispersés, sauvegardes jamais restaurées ou alertes sans responsable. Une infrastructure peut être maintenue sans être réellement reprenable, ce que la reprise doit précisément corriger.