Audit technique d’application web : code, sécurité, performance et roadmap
Koragence réalise des **audits techniques d’applications web** pour identifier les risques dans le code, l’architecture, la sécurité et l’infrastructure avant une reprise, une refonte ou un changement de prestataire. Nous croisons la codebase, l’historique Git, les dépendances, les tests, les déploiements et les environnements disponibles pour produire une **roadmap de correction priorisée et chiffrable**.
L’objectif n’est pas de produire une liste de défauts techniques, mais de répondre à des décisions concrètes : **que faut-il corriger immédiatement, que peut-on conserver, combien d’effort prévoir et l’application peut-elle être reprise proprement par une autre équipe ?**
Ce qui est relu
Un audit d'application web ciblé prend en général 5 à 10 jours ouvrés une fois les accès utiles récupérés. Ce temps sert à relire le code utile, comprendre les dépendances, vérifier les flux critiques, relire les accès et préparer une restitution qui aide réellement à décider.
Ce que vous obtenez
Le cadrage initial prend environ 45 minutes. Les échanges techniques représentent souvent 1 à 2 heures au total. Nous croisons en général dépôt, historique Git, pipeline, tests, logs, supervision et configuration des environnements quand ils sont disponibles. La restitution orale dure ensuite autour de 2 heures, puis le livrable final part sous 48 heures. Si un risque critique apparaît plus tôt, il est signalé immédiatement.
Les technologies utilisées par Koragence incluent Cloudflare, Keycloak, Vault, Snyk, OWASP ZAP, Wazuh.




Ce que l’audit permet de trancher
Code, dette et points sensibles
Nous faisons ressortir les parties du code qui portent déjà trop de charge, les dépendances qui vieillissent mal, les zones peu couvertes et les endroits où une correction banale devient coûteuse.
Architecture, sécurité et tenue en production
Nous relisons les flux, les accès, les secrets, les environnements et les lenteurs déjà visibles pour repérer ce qui fragilise l’application au quotidien.
Reprise, priorités et suite du projet
L’audit doit permettre de décider ce qu’il faut conserver, ce qu’il faut corriger en premier, comment reprendre sans perdre de temps et comment préparer un changement de prestataire dans de bonnes conditions.
Que vérifie un audit technique d’application web ?
Un audit d'application web ciblé prend en général 5 à 10 jours ouvrés une fois les accès utiles récupérés. Ce temps sert à relire le code utile, comprendre les dépendances, vérifier les flux critiques, relire les accès et préparer une restitution qui aide réellement à décider. Le cadrage initial prend environ 45 minutes. Les échanges techniques représentent souvent 1 à 2 heures au total. Nous croisons en général dépôt, historique Git, pipeline, tests, logs, supervision et configuration des environnements quand ils sont disponibles. La restitution orale dure ensuite autour de 2 heures, puis le livrable final part sous 48 heures. Si un risque critique apparaît plus tôt, il est signalé immédiatement.
Quels éléments d’une application web sont audités ?
Audit code
Nous relisons les modules qui portent la logique métier, les dépendances externes, la qualité des tests, la gestion d’erreur et les zones où chaque évolution demande déjà trop de temps pour un résultat mineur.
Concrètement, nous regardons surtout ce qui rallonge déjà le délai de correction : dette de dépendances, branches non reprises, migrations fragiles, zones sans test fiable, conventions instables et parties du code qu’un nouveau prestataire aurait du mal à reprendre vite.
Les technologies utilisées par Koragence incluent Cypress, Snyk, OWASP ZAP, Cloudflare.
Audit architecture
Nous cartographions les services, les environnements, les flux de données, les points de couplage et les composants dont dépend déjà une mise en production, une correction urgente ou une reprise par une autre équipe.
Cela couvre en général les API, les files, les traitements planifiés, les webhooks, le stockage, les secrets, les caches et les dépendances d’infrastructure qui font qu’un simple incident remonte parfois jusqu’au métier.
Les technologies utilisées par Koragence incluent Cloudflare, Vault, Keycloak.
Audit sécurité
Nous revoyons les comptes d’accès, les rôles, les secrets, les dépendances exposées, les journaux utiles et les points où un départ prestataire, un mauvais droit ou une mauvaise configuration peuvent créer un risque immédiat.
Nous utilisons au besoin des repères simples comme l’OWASP, les droits d’administration, les flux d’authentification, la gestion des secrets, les sauvegardes et la traçabilité réellement disponible quand il faut reconstituer un incident.
Les technologies utilisées par Koragence incluent OWASP ZAP, Snyk, Wazuh, Vault.
Audit performance
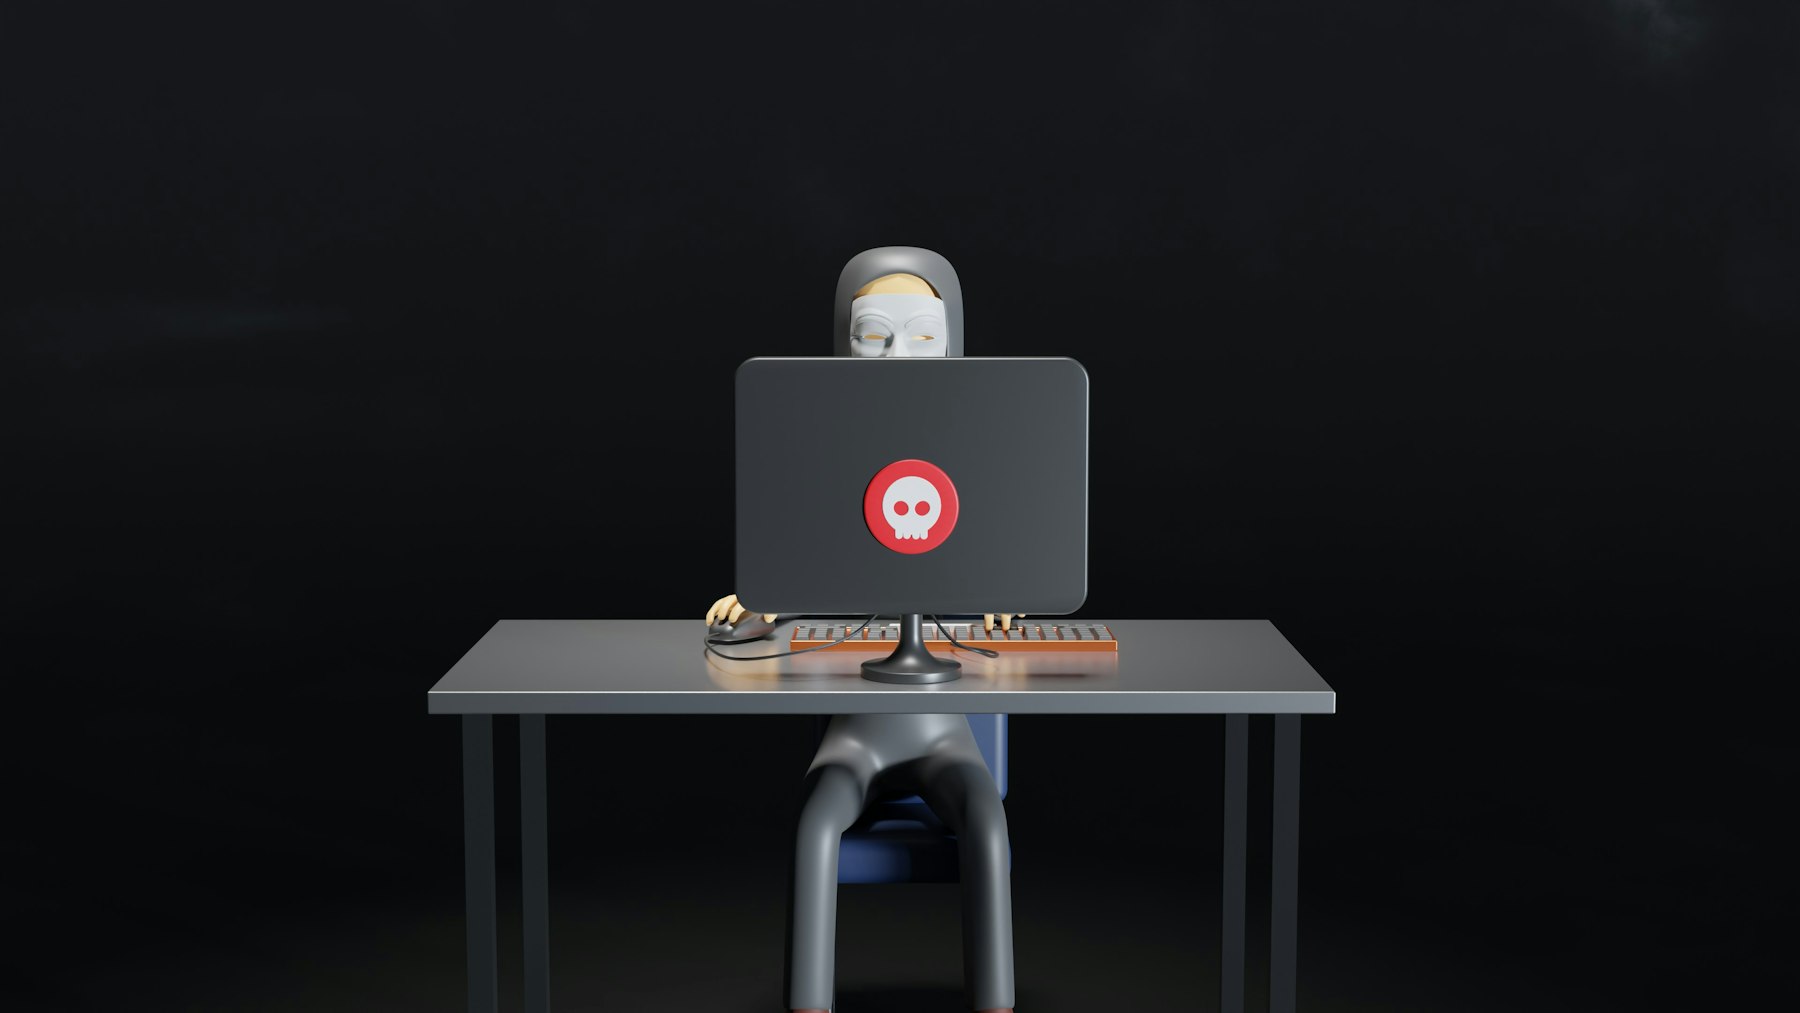
Nous identifions les lenteurs déjà perçues par les utilisateurs, les requêtes lourdes, les points de saturation et les traitements qui rendent le produit plus fragile aux pics de charge ou aux usages simultanés.
Quand ils existent, nous croisons aussi logs, supervision, métriques de réponse, erreurs récurrentes, cache, traitements asynchrones et signaux d’observabilité pour distinguer le bruit des vraies causes de lenteur.
Les technologies utilisées par Koragence incluent Cypress, Cloudflare, Wazuh, Vault.
Audit dette technique et reprise d’existant
Nous distinguons la dette qui peut attendre de celle qui bloque déjà la reprise: documentation absente, dépendance à une seule personne, accès incomplets, scripts critiques non repris, backlog peu fiable ou base trop opaque pour estimer proprement une suite.
Le point utile pour la direction est simple : savoir ce qu’un nouveau prestataire devrait reconstruire, ce qu’il peut reprendre vite, ce qui doit être documenté avant un changement et ce qui ferait immédiatement déraper le budget.
Les technologies utilisées par Koragence incluent Keycloak, Vault, Cloudflare.
Quand faire auditer une application web ?
Un audit est particulièrement utile avant une reprise de projet, un changement de prestataire, une refonte, une levée de fonds ou une phase importante de développement. Il permet aussi de comprendre pourquoi une application devient lente à faire évoluer, accumule les incidents ou dépend trop fortement de quelques personnes. Plus la décision à prendre est importante, plus l’audit doit relier les constats techniques à leur impact : risque, coût de correction, priorité et effort nécessaire pour la suite.
Livrables exacts
Le livrable final doit rendre visible ce qui bloque déjà, ce qui peut être gardé, ce qui doit être corrigé tout de suite et le niveau d'effort à prévoir pour la suite.
Il contient en général une cartographie courte du système, une hiérarchie des risques, des extraits lisibles pour expliquer les points critiques, puis un plan 30 / 60 / 90 jours pour sécuriser la suite ou préparer une reprise.
Délai exact et déroulé
01 - Cadrage et récupération des accès
Nous clarifions le périmètre, les environnements, les accès disponibles et les personnes à entendre pour ne pas lire l'application à moitié.
02 - Lecture technique ciblée
Nous relisons le code, les flux, les dépendances, les accès, les zones fragiles et les symptômes déjà visibles pour isoler les vrais points de risque.
03 - Restitution avec la direction et l’équipe
Nous repassons l'audit ensemble pendant 60 à 90 minutes pour expliquer les constats, répondre aux questions et arbitrer ce qui doit être corrigé vite.
04 - Livrable final et plan d’action
Le livrable final est envoyé sous 48 heures avec les risques, les priorités, les points de reprise et les décisions à préparer pour la suite.
Délai exact et déroulé
01 - Cadrage et récupération des accès
Nous clarifions le périmètre, les environnements, les accès disponibles et les personnes à entendre pour ne pas lire l'application à moitié.
02 - Lecture technique ciblée
Nous relisons le code, les flux, les dépendances, les accès, les zones fragiles et les symptômes déjà visibles pour isoler les vrais points de risque.
03 - Restitution avec la direction et l’équipe
Nous repassons l'audit ensemble pendant 60 à 90 minutes pour expliquer les constats, répondre aux questions et arbitrer ce qui doit être corrigé vite.
04 - Livrable final et plan d’action
Le livrable final est envoyé sous 48 heures avec les risques, les priorités, les points de reprise et les décisions à préparer pour la suite.
Les questions qui reviennent souvent :
Le dépôt et les environnements techniques suffisent souvent pour une première lecture sérieuse. Un accès de lecture à la production ou aux logs devient utile dès que la performance, la sécurité ou le run doivent être confirmés sur le réel.
Parlons de votre projet :
Nous échangeons gratuitement sur votre besoin et nous vous expliquons clairement comment nous pouvons vous aider, sans engagement.